Цифры говорят

Новые сигнатуры используются системой предотвращения вторжений (IPS) PT NGFW для выявления признаков эксплуатации уязвимостей в анализируемом сетевом трафике. При включенной блокировке решение пресекает попытки атак в соответствии с настроенными политиками безопасности. Это позволяет снизить риски для компаний, в том числе на период подготовки и установки исправлений на защищаемых системах. Заказчики могут скачать дистрибутивы самостоятельно или обратиться за помощью в службу технической поддержки.
Обе уязвимости имеют высокий уровень критичности – 9,2 балла из 10 по шкале CVSS 4.0 и позволяют злоумышленнику удаленно выполнить код на атакуемом веб-сервере, не требуя аутентификации. По данным разработчиков PHP, наиболее высокий риск связан с конфигурациями Apache с модулем mod_php: для них продемонстрирована атака, которая срабатывает еще до выполнения кода самого веб-приложения.
Для компаний успешная эксплуатация новых уязвимостей PHP создает риски компрометации веб-приложений, кражи или изменения доступных им данных и нарушения работы сервисов. В зависимости от прав скомпрометированного процесса и устройства инфраструктуры атакующий может получить доступ к учетным данным и использовать захваченный ресурс для дальнейшего продвижения по корпоративной сети.
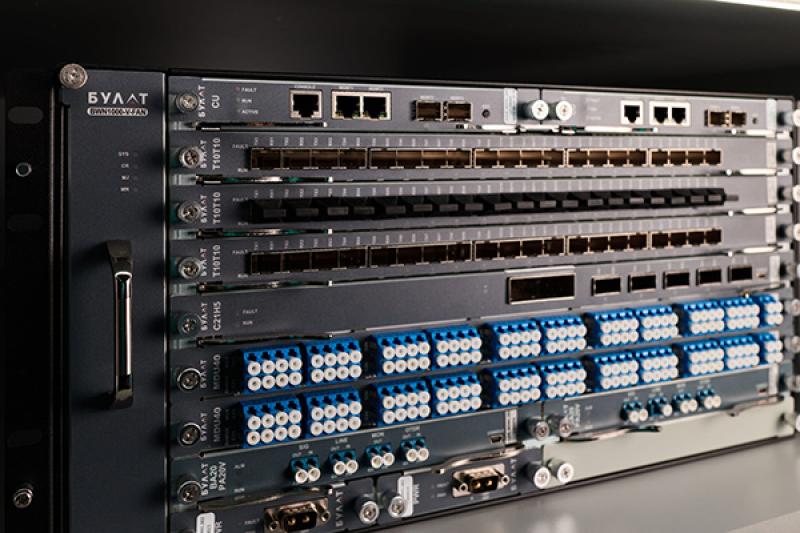
PT NGFW – межсетевой экран нового поколения для комплексной защиты корпоративных сетей. Решение объединяет фильтрацию сетевого трафика, систему предотвращения вторжений, антивирусную защиту, контроль приложений, URL-фильтрацию, инспекцию зашифрованного трафика TLS и организацию защищенных VPN-соединений. Эти функции позволяют управлять сетевым доступом, выявлять угрозы и блокировать вредоносную активность.

Средство массовой информации сетевое издание "SPBIT.RU" зарегистрировано Федеральной службы по надзору в сфере связи, информационных технологий и массовых коммуникаций (реестровая запись ЭЛ № ФС 77 - 84345 от 26.12.2022 г.).
Учредитель СМИ Янкевич А.В
Главный редактор Янкевич А.В
Телефон и адрес электронной почты редакции +7 (812) 7156798, info@spbit.ru